
در تیر ۱۳۹۸، وبآموز در ادامه بررسی بدافزارهای موبایلی که از طریق کانالهای تبلیغاتی تلگرام منتشر میشدند، به نام محمد محمدی خوجین رسید؛ فردی که به گزارش وبآموز همزمان با باشگاه خبرنگاران جوان همکاری داشت. وبآموز با او تماس گرفت و نظرش را درباره نصب پنهان اپلیکیشن روی گوشی کاربران پرسید.
بدافزارهای تبلیغاتی چگونه کار میکنند؟
این نوع اپلیکیشنها معمولاً با عناوین جذاب (مانند آنتیویروس، خدمات دولتی، فیلم یا بازی) منتشر میشوند. پس از نصب، بدون اطلاع کاربر تبلیغات نمایش میدهند، اپلیکیشنهای دیگر نصب میکنند یا کاربر را عضو کانالهای تلگرامی و سرویسهای ارزش افزوده میکنند. برای ناشر، هر نصب منبع درآمد تبلیغاتی است.
یک نمونه با بیش از نیم میلیون بازدید
یکی از فایلهای بدافزاری مرتبط، در مهر ۱۳۹۵ ایجاد شده و در کانال گروه تبلیغاتی «راز» بیش از ۵۲۷ هزار بار دیده شده بود (t.me/webamoozir/5970).


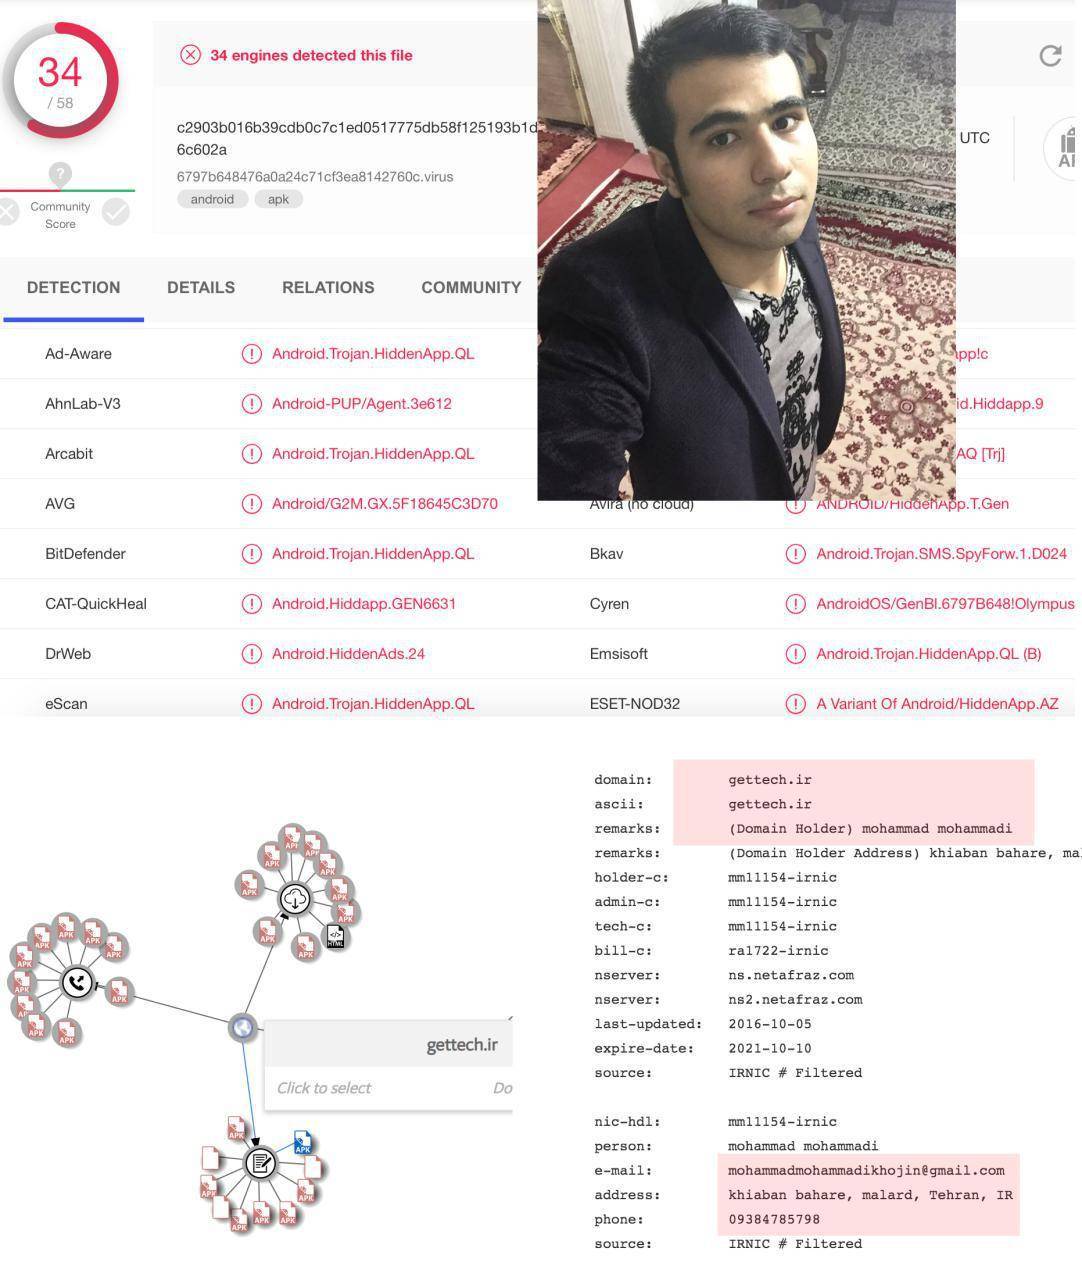
نمونههای دیگری از این بدافزارها با عناوین گوناگون در پایگاه VirusTotal ثبت شدهاند:
به گزارش وبآموز، دامنه gettech.ir یکی از دامنههای کنترل و توزیع این بدافزارها بود. همچنین سایتهایی مانند wallmob.ir با بازدید ساختگی به رتبههای بالا رسانده و سپس فروخته میشدند.
پرسش از نهادهای مسئول
- به گزارش وبآموز، این فعالیتها دستکم از سال ۱۳۹۴ ادامه داشت، بدون اینکه برخوردی علنی صورت گیرد.
- مرکز ماهر در گزارشی به فعالیت شرکت تبلیغاتی «راز» اشاره کرده بود، اما اطلاعی از اقدام بعدی منتشر نشد (t.me/webamoozir/4802).
- پرسش اصلی: اپلیکیشنی که نیم میلیون بار منتشر شده، چند گوشی را آلوده کرده است؟
توصیه به کاربران
فایلهای APK را از کانالهای تلگرام نصب نکنید. پیش از نصب هر فایل مشکوک، آن را در virustotal.com بررسی کنید و به اپلیکیشنهایی که دسترسیهای غیرعادی میخواهند اعتماد نکنید.
حق پاسخ: محمد محمدی خوجین میتواند پاسخ خود را برای انتشار به وبآموز ارسال کند.
منابع
- گزارشهای VirusTotal که در متن پیوند داده شدهاند.
- پستهای کانال وبآموز.