
در مهر ۱۳۹۸، وبآموز بدافزاری اندرویدی را بررسی کرد که کاربران را بدون اطلاع آنها عضو سرویسهای ارزش افزوده میکرد. این بدافزار به سرویس «هدهد» از شرکت «تلهپرومو» متصل بود و فرامین خود را از دامنهای متعلق به شرکت «آتیهپردازان دهناد» دریافت میکرد.
بدافزار چه میکرد؟
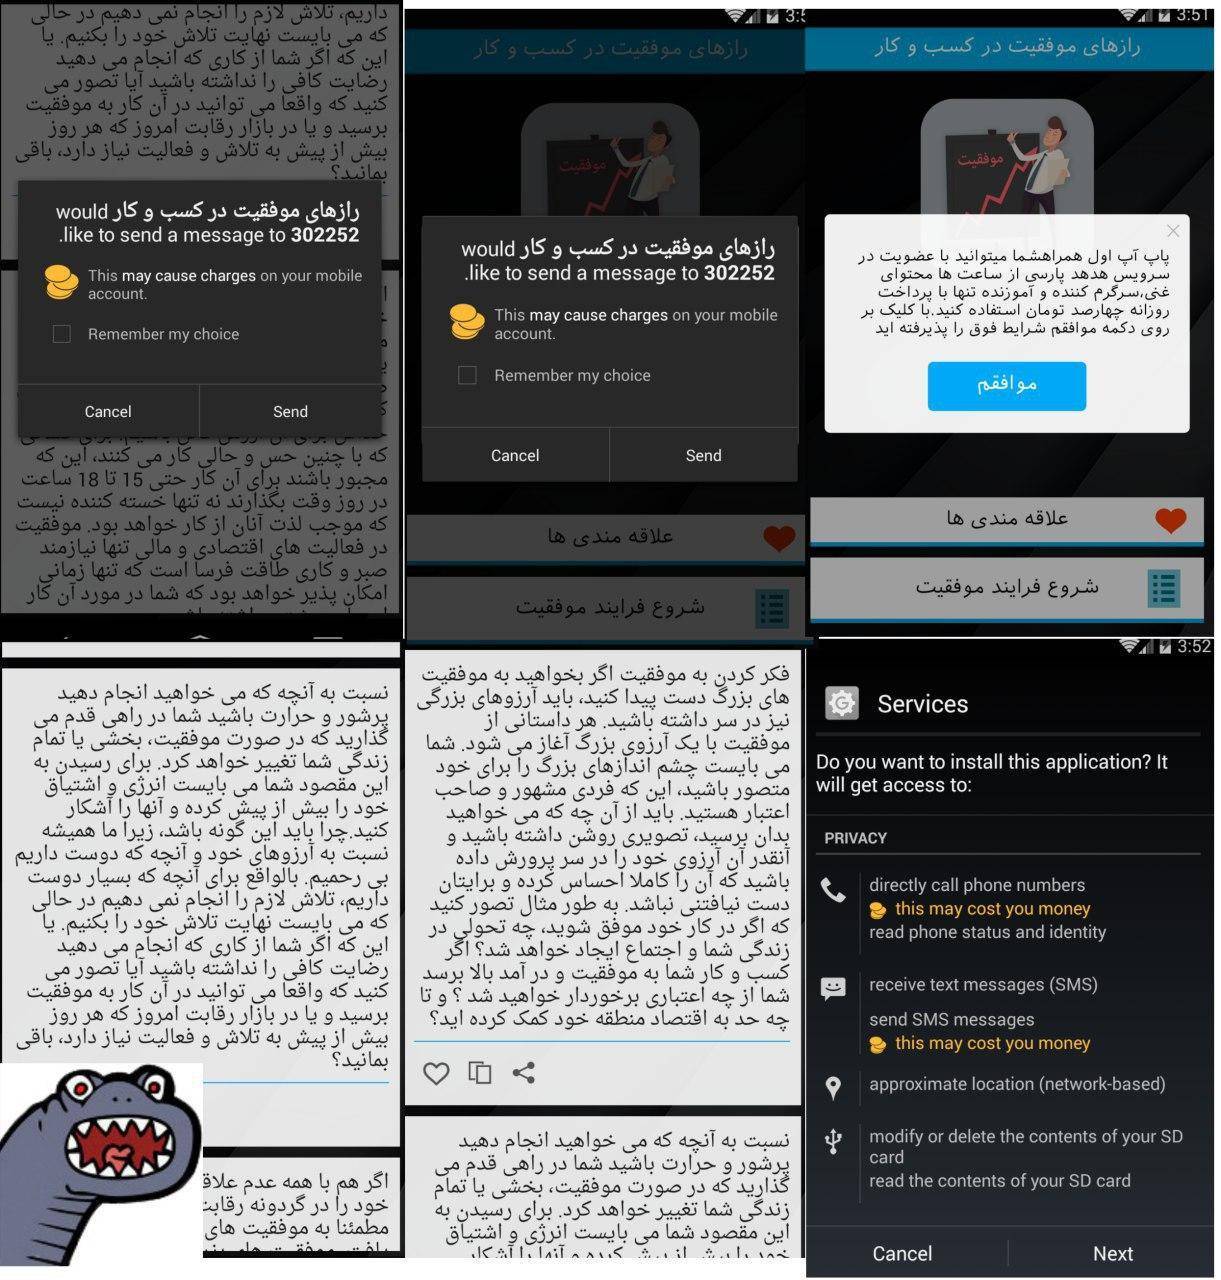
بدافزار در قالب اپهایی با عنوانهایی مانند «راههای موفقیت در کسبوکار» یا اپ فال منتشر میشد. پس از نصب:
- اگر سیمکارت کاربر همراه اول بود، پیامک «۱» را به سرشماره ۳۰۲۲۵۲ میفرستاد؛
- اگر ایرانسل بود، پیامک «۶» را به ۷۳۸۸۰۰ میفرستاد؛
- در نتیجه کاربر بیخبر عضو سرویس اشتراکی هدهد میشد و هزینه روزانه از شارژ او کسر میشد.
همزمان، اپ دیگری با نام «services» روی گوشی نصب میشد که از طریق پوشنوتیفیکیشن فرمان دریافت میکرد: نصب یا حذف اپهای دیگر، ارسال پیامک و نمایش تبلیغات.


زیرساخت
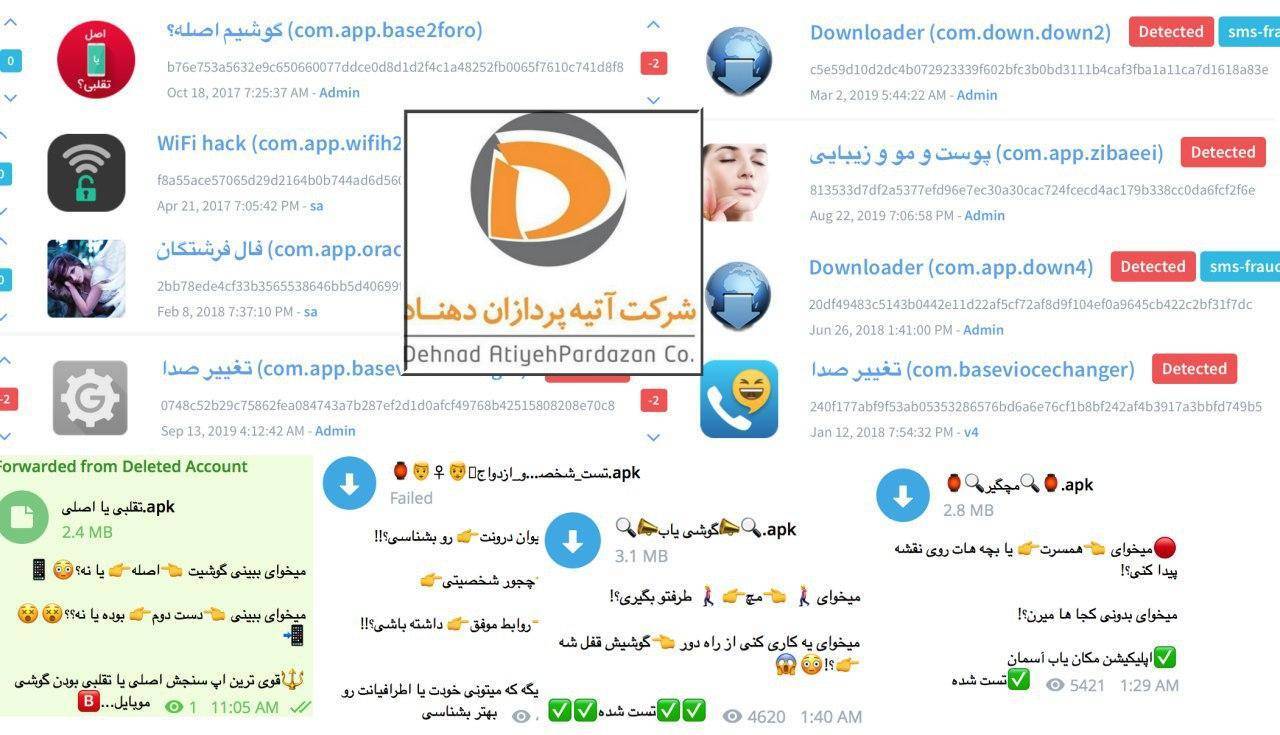
بدافزار اطلاعات قربانیان و فرامین را از دامنه weezweez.ir دریافت میکرد که به شرکت آتیهپردازان دهناد تعلق داشت؛ شرکتی که وبآموز پیشتر نیز درباره انتشار اپهای جعلی آن گزارش داده بود. دامنههای pushnegar.com و hamibashid.com نیز به همین مجموعه مرتبط بودند (نسخه ذخیرهشده). به گفته وبآموز، هر یک از این اپها روزانه بیش از نیم میلیون بار تبلیغ میشد.

چگونه در امان بمانیم؟
- اپ را فقط از فروشگاههای معتبر نصب کنید و به دسترسی «ارسال پیامک» برای اپهایی که نیازی به آن ندارند، مشکوک باشید.
- اگر پیامکهای ناشناس «عضویت شما در سرویس…» دریافت کردید، فهرست اپهای اخیراً نصبشده را بررسی و اپهای مشکوک (از جمله اپی با نام کلی مانند services) را حذف کنید.
- از یک ضدبدافزار معتبر برای اسکن گوشی استفاده کنید.
چگونه سرویسهای ارزش افزوده را لغو کنیم؟
- در همراه اول کد *800# را شمارهگیری کنید یا از اپلیکیشن «همراه من» فهرست اشتراکها را ببینید و لغو کنید. مشترکان ایرانسل میتوانند از اپلیکیشن «ایرانسل من» استفاده کنند.
- برای شکایت و درخواست بازگشت وجه، با سامانه ۱۹۵ سازمان تنظیم مقررات و ارتباطات رادیویی تماس بگیرید.
توضیح: شماره تلفن، ایمیل و تصاویر شخصی که در نسخه اولیه منتشر شده بود حذف شد.
حق پاسخ: شرکتهای تلهپرومو و آتیهپردازان دهناد میتوانند پاسخ خود را برای انتشار به وبآموز ارسال کنند.