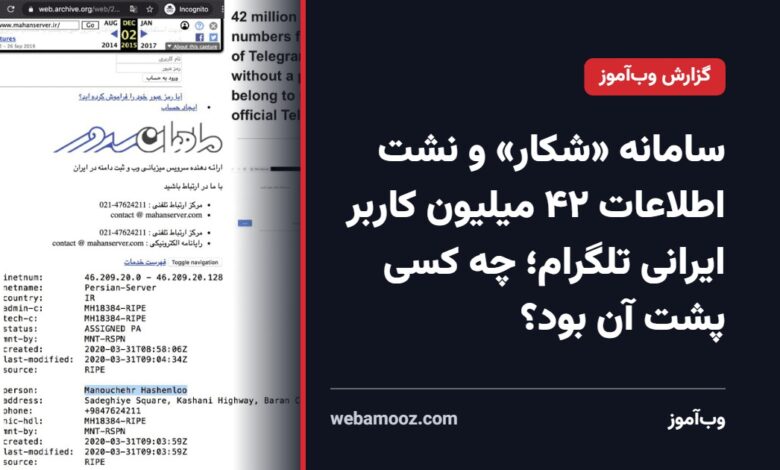
در فروردین ۱۳۹۹، پژوهشگران امنیتی گزارش دادند که اطلاعات حدود ۴۲ میلیون حساب کاربری ایرانی تلگرام (شناسه کاربری، شماره تلفن، نام کاربری و…) روی یک پایگاه داده باز در اینترنت در دسترس بوده است. این دادهها به نسخههای غیررسمی تلگرام که در ایران رواج داشتند نسبت داده شد. در ایران نیز سامانهای با نام «شکار» برای جستوجو در همین دادهها پیدا شد. وبآموز زیرساخت این سامانه را بررسی کرد.
به گزارش Comparitech، این دادهها روی یک سرور Elasticsearch بدون رمز و توسط گروهی با نام فارسی «سیستم شکار» (Hunting system) منتشر شده بود. سخنگوی تلگرام اعلام کرد دادهها از نسخههای غیررسمی (فورک) تلگرام استخراج شدهاند.
زیرساخت فنی
سامانه شکار روی پورت ۳۰۰۰ یک نشانی IP در شبکه شرکت میزبانی «پرشین سرور» اجرا میشد. بررسی سوابق دامنهها نشان داد مالک این شرکت، منوچهر هاشملو، در سال ۲۰۱۵ دامنه mahanserver.ir را برای خدمات میزبانی ثبت کرده و پیشتر دامنه ariadc.com را در اختیار داشته که حدود سال ۲۰۱۶ به «ماهان سرور» منتقل شد.


ارتباط با گزارش ClearSky
شرکت امنیتی ClearSky در گزارشی در سال ۲۰۱۷، مالک دامنه ariadc.com را کاربری با شناسه «aryaieiran» معرفی کرده بود و او را به گروهی از نفوذگران ایرانی مرتبط دانسته بود. یکی از افراد مرتبط با این فضا، بهزاد مصری، در سال ۲۰۱۷ در آمریکا به اتهام نفوذ به شبکه HBO متهم و در فهرست تحت تعقیب FBI قرار گرفت. ClearSky در گزارش خود نام دیگری را برای این شناسه ذکر کرده بود که به گفته وبآموز نادرست بود.

وبآموز در ویدیویی نشان داد که ایمیل بازیابی حساب مرتبط با مالک شرکت میزبانی، همان ایمیل قدیمی شناسه aryaieiran است؛ شاهدی بر اینکه هر دو به یک فرد تعلق دارند.
پرسشهای بیپاسخ
- دادههای ۴۲ میلیون کاربر چگونه به یک شرکت میزبانی داخلی رسید و چه کسی سامانه جستوجوی آن را راه انداخت؟
- این دادهها در اختیار چه کسانی قرار گرفت و برای چه استفادهای؟
- نهادهای نظارتی و مرکز ماهر در قبال میزبانی چنین سامانهای چه اقدامی کردند؟
اگر کاربر نسخههای غیررسمی تلگرام بودهاید
- فقط از نسخه رسمی تلگرام استفاده کنید؛ نسخههای غیررسمی میتوانند دادههای شما را جمعآوری کنند.
- تأیید دومرحلهای (Two-Step Verification) تلگرام را فعال کنید.
- در تنظیمات حریم خصوصی، نمایش شماره تلفن را برای «هیچکس» قرار دهید.
- با سرویسهایی مانند Have I Been Pwned بررسی کنید که ایمیل شما در نشتهای شناختهشده بوده یا نه.
بیشتر بخوانید: فروش اطلاعات هکشده سازمانهای ایرانی و نشت اطلاعات ۵٫۵ میلیون مشترک رایتل.
بهروزرسانی (آبان ۱۴۰۵)
- در مرداد ۱۴۰۵ (اوت ۲۰۲۶)، وزارت دادگستری آمریکا ۱۷ ایرانی مرتبط با «مؤسسه مبنا» را در یک کارزار چندساله سرقت سایبری متهم کرد. به گزارش Decrypt، منوچهر هاشملو از جمله پنج نفری بود که دادستانها او را به مشارکت مستقیم در نفوذ سال ۲۰۱۷ به HBO و تلاش برای اخاذی ۶ میلیون دلاری متهم کردند. این کیفرخواست است و حکم دادگاه نیست.
توضیح: نشانی ایمیل شخصی که در نسخه پیشین منتشر شده بود حذف شد.
حق پاسخ: منوچهر هاشملو و شرکت پرشین سرور میتوانند پاسخ خود را برای انتشار به وبآموز ارسال کنند.
منابع